技术指南
什么是 PTR 记录?反向 DNS 配置与检查指南
了解 PTR 与 A 记录的区别,使用 dig 检查反向 DNS,配置邮件和服务器主机名,让租赁 IPv4 与业务身份持续对应。
了解 IPv4 Continuity
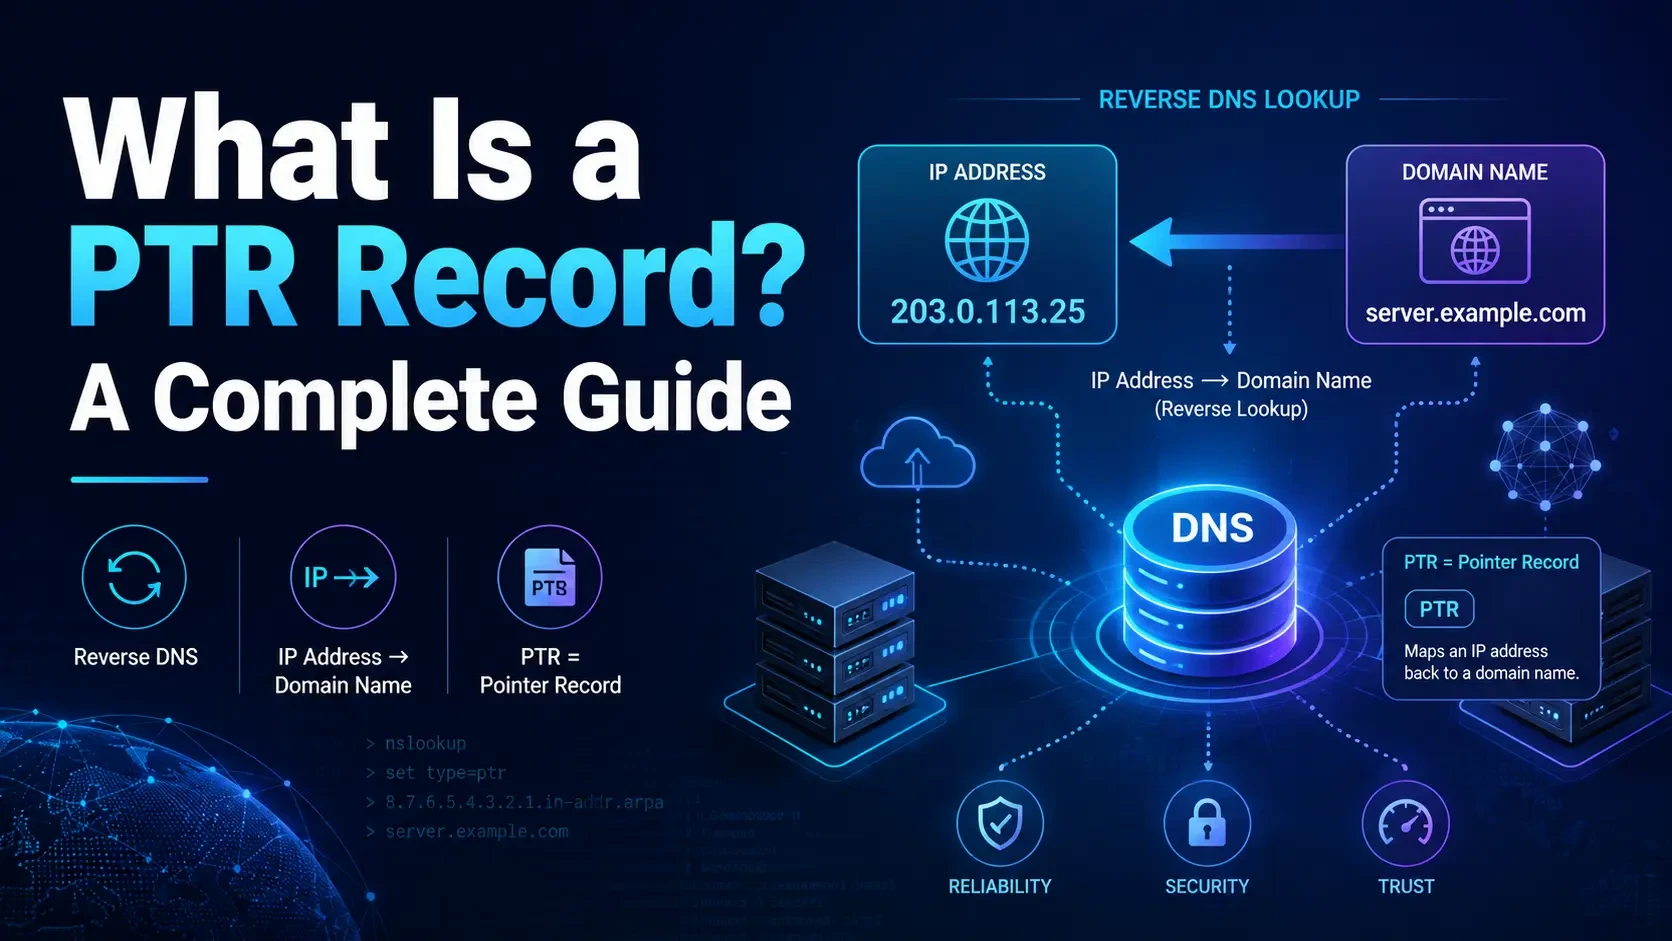
PTR 记录(Pointer Record,指针记录)是一种 DNS 记录,用于将 IP 地址反向映射到主机名或域名。
它执行的功能与更常见的 DNS A 记录正好相反。
A 记录回答的是:
“这个域名对应哪个 IP 地址?”
PTR 记录回答的是:
“这个 IP 地址对应哪个主机名?”
这个过程称为反向 DNS,也称为 rDNS。
PTR 记录对于电子邮件基础设施、服务器识别、网络故障排查、安全检查、日志记录以及生产环境中的 IPv4 运营尤其重要。错误或缺失的 PTR 记录可能引发运营问题,特别是当 IP 地址用于邮件服务器,或用于其他高度依赖身份识别和信誉的服务时。
本指南将介绍 PTR 记录的工作原理、反向 DNS 为什么重要、如何检查 PTR 记录,以及使用租赁或购买 IPv4 地址的组织应该注意哪些问题。
DNS 中的 PTR 是什么意思?
PTR 是 Pointer 的缩写。
DNS PTR 记录用于将一个 IP 地址与一个主机名关联起来。
根据 Internet Engineering Task Force(IETF)的 RFC 1035,PTR 资源记录属于 Domain Name System(DNS)的一部分,用于指向域名命名空间中的另一个位置。
例如,假设一台邮件服务器使用:
203.0.113.25
它的 PTR 记录可能返回:
mail.example.com
因此,反向 DNS 查询的工作方式如下:
203.0.113.25 → mail.example.com
普通的正向 DNS 查询则是相反方向:
mail.example.com → 203.0.113.25
Cloudflare 的 DNS 文档同样说明,PTR 记录用于反向 DNS 查询,以识别与某个 IP 地址关联的主机名。
PTR 记录与 A 记录的区别
理解 PTR 记录最简单的方法之一,就是将它与 A 记录进行比较。
| DNS 记录 | 方向 | 示例 |
|---|---|---|
| A 记录 | 域名 → IPv4 地址 | mail.example.com → 203.0.113.25 |
| PTR 记录 | IPv4 地址 → 域名 | 203.0.113.25 → mail.example.com |
A 记录属于正向 DNS,而 PTR 记录属于反向 DNS。
理想情况下,对于需要 Forward-Confirmed Reverse DNS(正向确认反向 DNS)的系统,这两种记录应该保持一致。
mail.example.com → 203.0.113.25
203.0.113.25 → mail.example.com
这样可以在主机名与 IP 地址之间建立清晰、一致的对应关系。
什么是反向 DNS?
反向 DNS 查询通常缩写为 rDNS,是指从一个 IP 地址开始查询 DNS,以确定与该 IP 地址关联的主机名。
普通 DNS 查询通常从主机名开始:
www.example.com
然后返回一个 IP 地址。
反向 DNS 则从 IP 地址开始:
203.0.113.25
然后查找相应的 PTR 记录。
Cloudflare 提供了关于反向 DNS 如何运作的实用介绍。
PTR 记录如何工作?
PTR 记录通常不会与网站的 A、AAAA、MX 或 CNAME 记录存储在同一个 DNS 区域 中。
相反,反向 DNS 使用专门的命名空间。
- IPv4 地址:in-addr.arpa
- IPv6 地址:ip6.arpa
IPv4 PTR 记录示例
以以下 IPv4 地址为例:
192.0.2.25
进行反向 DNS 查询时,需要将 IPv4 地址中的各个八位组顺序反转:
25.2.0.192
然后添加 .in-addr.arpa:
25.2.0.192.in-addr.arpa
DNS 解析器 随后会在这个反向命名空间中查询 PTR 记录。
如果已经正确配置,查询结果可能是:
mail.example.com
谁控制 PTR 记录?
这是普通 DNS 与反向 DNS 之间最重要的区别之一。
如果你拥有 example.com 这样的域名,通常可以通过 DNS 服务提供商管理它的 A、MX、TXT 和 CNAME 记录。
但 PTR 记录的工作方式不同。
反向 DNS 的控制权通常跟随 IP 地址空间的控制权或委派关系,而不是跟随域名所有权。
根据 IPv4 地址块的具体结构,反向 DNS 权限可能由以下主体负责:
- 由 IP 资源持有者直接管理
- 委派给网络运营商
- 由 ISP 管理
- 由托管服务提供商管理
- 由 IPv4 租赁服务提供商管理
- 委派给客户指定的权威 DNS 服务器
对于无法与传统反向 DNS 委派边界整齐对应的 IPv4 地址块,IETF 的 RFC 2317 描述了无类别 IN-ADDR.ARPA 委派方法。
这就是为什么仅仅在托管域名的 DNS 控制面板中添加 PTR 记录,通常并不能为你的 IP 地址创建真正的反向 DNS。
为什么 PTR 记录很重要?
1. 邮件服务器识别
电子邮件是管理员最常接触 PTR 记录的场景之一。
接收邮件的系统和反垃圾邮件平台可能会对连接其服务器的 IP 地址执行反向 DNS 检查。
例如,一台服务器可能将自己标识为:
mail.company.com
同时使用:
203.0.113.20
一个一致的配置可以包括:
A 记录:
mail.company.com → 203.0.113.20
PTR 记录:
203.0.113.20 → mail.company.com
仅有 PTR 记录并不足以完成电子邮件身份验证。运营邮件基础设施的组织还应该正确配置:
- SPF
- DKIM
- DMARC
- SMTP HELO/EHLO 主机名
- IP 和域名信誉
2. IP 信誉
一个公网 IP 地址会逐渐形成自己的运营历史。
安全平台、邮件系统、信誉数据库和滥用管理系统在决定如何处理来自某个 IP 地址的流量时,可能会评估与该地址相关的各种信号。
反向 DNS 可以成为这种身份信息的一部分。
缺少 PTR 记录、使用通用主机名、主机名已经过时,或者主机名指向错误的基础设施,都可能造成不必要的模糊和不确定性。
当企业购买或租赁 IPv4 地址空间时,这一点尤其重要。
把地址信誉、路由历史、反向 DNS 和地理定位一起核对,可以减少服务上线后的访问与投递问题。
进一步了解地址信誉,请阅读 LARUS 的购买 IPv4 地址前如何检查 IP 信誉指南。
3. 网络故障排查
反向 DNS 可以让网络日志更容易理解。
管理员看到的不再只是:
203.0.113.25
而可能能够识别为:
mail.example.com
因此,PTR 查询可以帮助处理:
- 网络故障排查
- 服务器调查
- 日志分析
- 网络安全审查
- 滥用调查
- 基础设施资产检查
4. 服务器与服务识别
PTR 记录可以帮助识别以下基础设施预期使用的主机名:
- 邮件服务器
- 独立服务器
- 托管平台
- ISP 基础设施
- 云服务
- 网络网关
- 分配给客户的基础设施
5. IPv4 租赁运营
当组织租赁 IPv4 地址时,PTR 管理尤其重要。
承租方可能负责运行实际工作负载,但反向 DNS 命名空间的控制权可能仍然由 IPv4 提供商掌握,除非双方已经建立适当的委派或管理安排。
在租赁 IPv4 地址之前,企业应该询问:
- PTR 记录是否可以更改?
- 谁负责提交 rDNS 请求?
- 更改可以多快完成?
- 反向 DNS 是否可以委派?
- 提供商是否支持自定义主机名?
- 续约时 PTR 记录会如何处理?
- 如果 IPv4 地址块发生变化,PTR 记录会如何处理?
- 谁负责排查 rDNS 问题?
进一步了解 LARUS 第一方 IPv4 租赁与连续性保障。
什么是正向确认反向 DNS?
一种经常被讨论的配置是 Forward-Confirmed Reverse DNS,通常缩写为 FCrDNS。
其基本原理非常简单。
首先:
203.0.113.25 → mail.example.com
然后再对返回的主机名执行正向解析:
mail.example.com → 203.0.113.25
当两个方向能够正确对应时,这种关系会比 PTR 记录指向一个最终解析到其他 IP 地址的主机名更加一致。
如何检查 PTR 记录
你可以使用常见的 DNS 命令行工具检查 PTR 记录。
使用 dig
dig -x 8.8.8.8
-x 选项用于执行反向 DNS 查询。
使用 nslookup
nslookup 8.8.8.8
使用 host
host 8.8.8.8
这些方法可以在更改 PTR 记录之前和之后使用,以验证预期的主机名是否已经可以从公网查询到。
DNS 更改可能不会立即在所有地方生效,因为 DNS 解析器 的缓存可能会继续保留旧信息,直到相关 TTL 到期。
如何设置 PTR 记录
步骤 1:确定公网 IP
确定哪个 IPv4 地址需要配置反向 DNS。
203.0.113.25
步骤 2:选择正确的主机名
确定该地址应该反向解析到哪个主机名。
mail.example.com
步骤 3:配置正向 DNS
创建相应的 A 记录:
mail.example.com → 203.0.113.25
步骤 4:申请或配置反向 DNS
通过你的 ISP、托管服务提供商、IPv4 提供商、IP 管理系统或已经委派的 DNS 基础设施配置:
203.0.113.25 → mail.example.com
步骤 5:验证结果
运行:
dig -x 203.0.113.25
然后验证正向查询:
dig mail.example.com A
常见的 PTR 记录问题
没有 PTR 记录
进行反向 DNS 查询时,该 IP 地址没有返回任何主机名。
对于某些工作负载来说,这可能并不重要,但对于需要进行反向身份识别的基础设施而言,就可能成为问题。
PTR 指向错误的主机名
例如:
203.0.113.25 → old-server.example.com
当地址空间被重新分配或改变用途,而历史反向 DNS 记录没有同步更新时,就可能发生这种情况。
正向 DNS 与反向 DNS 不一致
例如:
203.0.113.25 → mail.example.com
但是:
mail.example.com → 198.51.100.10
此时,正向和反向解析路径就不一致。
通用的提供商 PTR
某些基础设施最初可能使用如下反向 DNS:
203-0-113-25.provider.example
对于某些工作负载,这种配置可能可以接受。但运营独立邮件系统或面向客户基础设施的组织,可能更倾向于使用与自身服务相关的主机名。
IPv4 转让后 PTR 没有更新
当 IPv4 地址空间的行政控制权发生变化时,运营团队应该同时审查反向 DNS、注册信息、路由以及其他相关运营信息。
LARUS 在其 IPv4 地址转移最佳实践指南中进一步讨论了这些注意事项。
PTR 记录与 IPv4 转让
从运营角度来看,仅仅因为注册机构已经将新的资源持有者记录在案,并不意味着 IPv4 转让已经真正完成。
地址块易手后,团队还应该检查:
- 反向 DNS 委派
- PTR 记录
- 正向 DNS
- RPKI 和 ROA
- 路由对象
- BGP 宣告
- 地理定位数据
- 滥用联系人
- IP 信誉
- 黑名单状态
如果之前运营商的 PTR 记录仍然存在,它们可能会错误地识别新的基础设施。
租赁 IPv4,让反向 DNS 与业务一起延续
租赁地址时,客户负责业务应用,地址提供商协助配置或委派反向 DNS。将主机名、地址变更与续租一起衔接,能减少邮件身份和日志识别在迁移后发生混乱。
LARUS 将 rDNS 协调、路由、RPKI/ROA、信誉和续租纳入第一方 Continuity 服务。用 Unlimited IPv4 扩展网络时,让地址与客户熟悉的服务身份持续对应。了解LARUS IPv4 租赁与 Continuity。
PTR 记录最佳实践
-
使用有意义的主机名。
对于重要的生产基础设施,应避免使用随机或容易产生误导的名称。
-
保持正向 DNS 与反向 DNS 一致。
确保 PTR 记录返回的主机名能够正确解析。
-
部署邮件服务器之前检查 PTR 记录。
反向 DNS 应该成为部署检查清单的一部分。
-
基础设施发生变化时及时更新 PTR 记录。
在迁移、转移或更换服务器之后,删除已经过时的记录。
-
购买或租赁 IPv4 地址空间后验证反向 DNS。
不要假设历史 PTR 记录已经被自动删除。
-
明确谁控制你的反向 DNS。
记录相关权限究竟属于你的团队、ISP、托管服务提供商还是 IPv4 提供商。
-
将 rDNS 纳入连续性规划。
确保在整个 IPv4 地址块生命周期内都能够持续进行 PTR 管理。
每个 IP 地址都需要 PTR 记录吗?
不一定。
并不是 IP 地址的每一种用途都必须配置 PTR 记录。
其重要程度取决于该 IP 地址正在承担什么功能。
对于公网邮件服务器来说,反向 DNS 可能非常重要。而对于一些普通的网站基础设施、应用程序或内部系统,PTR 配置的重要性可能相对较低。
更合适的问题是:
运行在这个 IP 地址上的服务,是否依赖可靠的反向身份识别?
如果答案是肯定的,那么 PTR 配置就应该成为部署计划的一部分。
PTR 记录虽小,但在运营上非常重要
PTR 记录包含的是一种简单映射:
IP 地址 → 主机名
但这个看似简单的 DNS 基础设施组件,却连接着多个更大的运营问题,包括身份识别、邮件投递、信誉、故障排查、网络管理以及 IPv4 生命周期管理。
对于部署公网 IPv4 基础设施的企业来说,反向 DNS 应该与路由、RPKI、信誉、滥用处理以及地理定位一起进行审查,而不是等到服务已经进入生产环境后才处理。
对于租赁 IPv4 地址空间来说,这一点尤其重要,因为负责网络工作负载的组织与负责反向 DNS 的组织可能并不是同一个主体。
了解 LARUS IPv4 解决方案,或进一步了解第一方 IPv4 租赁。
关于 PTR 记录的常见问题
1. 什么是 PTR 记录?
PTR 记录(Pointer Record,指针记录)是一种将 IP 地址映射到主机名的 DNS 记录。它主要用于反向 DNS 查询,其功能与 A 记录相反。PTR 资源记录由 IETF 的 RFC 1035 定义。
2. PTR 记录与 A 记录有什么区别?
A 记录将主机名映射到 IPv4 地址,而 PTR 记录则将 IPv4 地址反向映射到主机名。例如,A 记录可以将 mail.example.com 映射到 203.0.113.25,而 PTR 记录则将 203.0.113.25 映射回 mail.example.com。
3. 为什么 PTR 记录对电子邮件很重要?
电子邮件系统和反垃圾邮件系统在评估邮件发送基础设施时,经常会使用反向 DNS。正确配置的 PTR 记录有助于将发送邮件的 IP 地址与一个可识别的主机名关联起来。不过,PTR 应与 SPF、DKIM、DMARC 以及良好的 IP 信誉一起使用。
4. 如何检查一个 IP 地址的 PTR 记录?
你可以使用以下命令执行反向 DNS 查询:
dig -x IP_ADDRESS
nslookup IP_ADDRESS
host IP_ADDRESS
如果存在可通过公网解析的 PTR 记录,查询结果应该返回与该 IP 地址关联的主机名。
5. 我可以为租赁的 IPv4 地址创建 PTR 记录吗?
可以通过 IPv4 提供商配置 PTR,或将反向 DNS 区域委派给自己的 DNS 服务。先确定希望显示的主机名,再衔接地址提供方,就能让公网查询正确识别你的邮件或服务器。
进一步了解 LARUS IPv4 租赁与 rDNS 协调。
IPv4 与业务连续性
让客户和合作伙伴识别你的服务。
用 Unlimited IPv4 扩展网络,让 LARUS 第一方供应与 Continuity 持续支持客户的服务器、API 和连接。